パスワードの使い回しはなぜ危険か|警察庁の検挙511件の内訳を見たら想像と違った
こんにちは、れおなるど・ゆうです🐳
🎯 この記事の3秒結論
警察庁が令和6年に検挙した不正アクセス事件(他人のIDとパスワードを使ったタイプ)は511件。そのうち約3分の1が「パスワードの設定・管理の甘さ」を突かれたものでした。ハッキングされたのではなく、推測されたり使い回しがバレたりしているのが実態です。
「私みたいな一般人のパスワードなんて、誰も狙わないでしょ」
私も、ITの仕事に就く前は本気でそう思っていました。むしろ、覚えられないほうが困るから、と全部同じパスワードにしていたんです。銀行も、通販も、SNSも。
この記事では、警察庁が公表している実際の検挙件数の内訳を見ながら、なぜ使い回しが危ないのかを整理します。数字を見ると、思っていた話とかなり違いました。
耳にタコができてる

なので今回は説教はナシで、警察庁の数字だけ見ていきましょう。
まず、実際に何件くらい起きているのか
警察庁が公表している令和6年(2024年)の数字です。
令和6年 不正アクセス行為
認知件数:5,358件
検挙のうち「識別符号窃用型」:511件
「識別符号窃用型」というのは、要するに他人のIDとパスワードを使って入られたケースです。難しい言葉ですが、意味はそれだけです。
では、その511件はどうやってパスワードを手に入れられたのか。ここが今日の本題です。
内訳を見ると、想像していたのと違いました
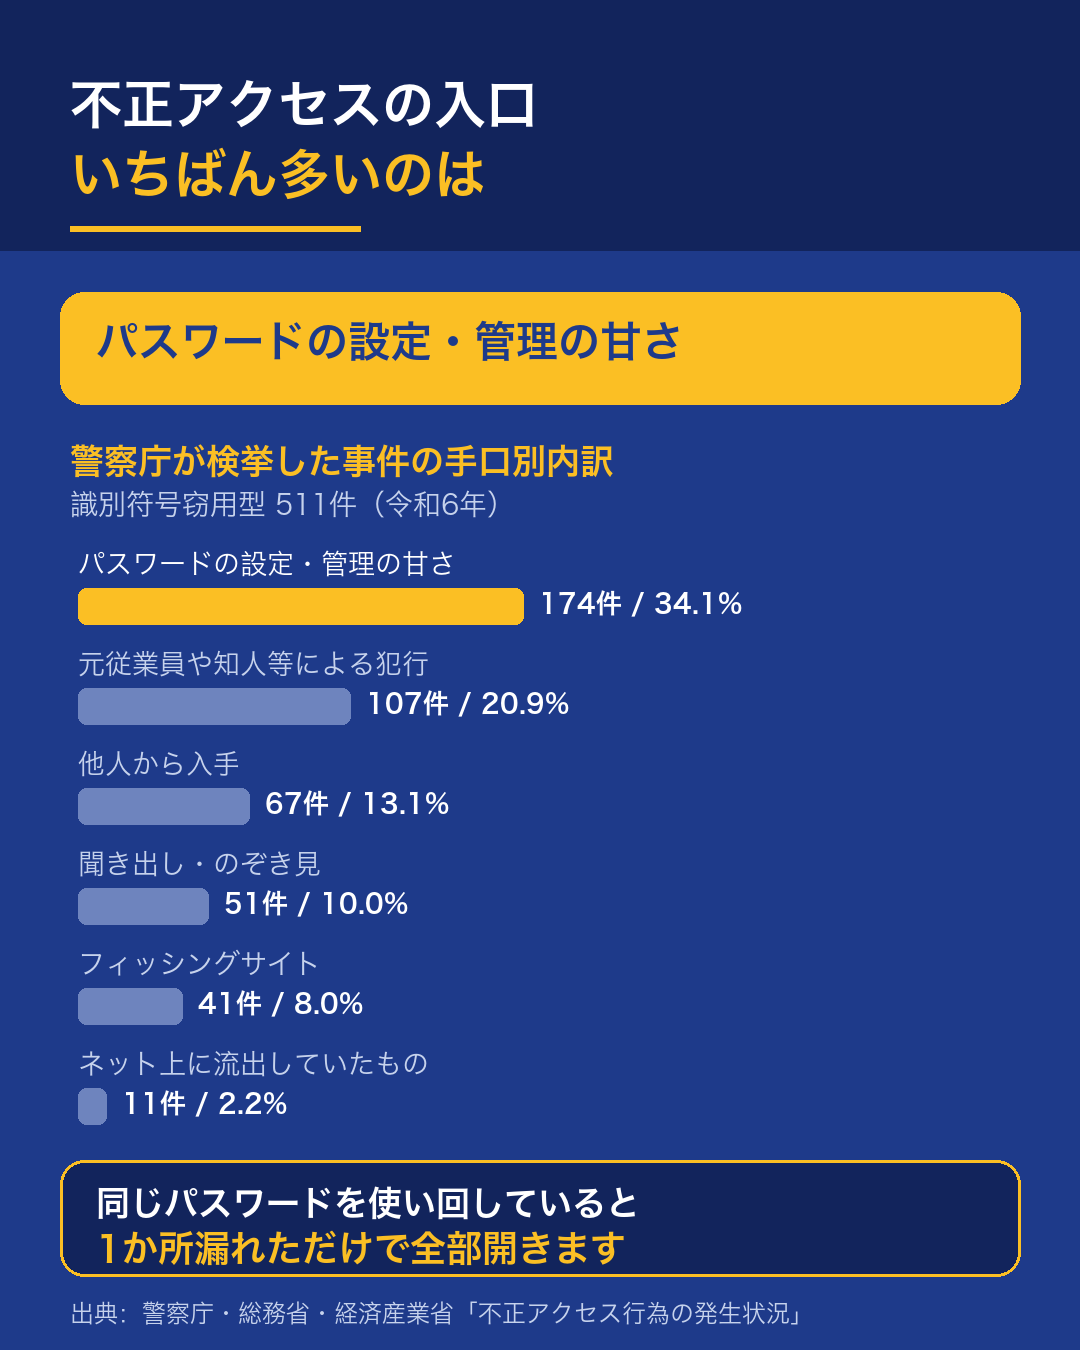
| どうやって入手されたか | 件数 | 割合 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んだ | 174件 | 34.1% |
| 元従業員・知人による犯行 | 107件 | 20.9% |
| 他人から入手した | 67件 | 13.1% |
| 言葉巧みに聞き出した・のぞき見した | 51件 | 10.0% |
| フィッシングサイトにより入手した | 41件 | 8.0% |
| インターネット上に流出・公開されていたものを利用 | 11件 | 2.2% |
私がこの表を初めて見たとき、いちばん意外だったのは「高度な技術」がほぼ出てこないことでした。
映画に出てくるような、真っ黒い画面に緑の文字が流れて突破する……みたいなものは、ここにはありません。上位を占めているのは、
上位3つを言い換えると
- 推測しやすいパスワードだった/使い回していた(34.1%)
- 元同僚や知り合いに知られていた(20.9%)
- 誰かから教えてもらった・買った(13.1%)
この3つで68.1%。つまり7割近くが「人間まわり」の話なんです。技術で守る前に、決め方と管理の仕方でやられている。
それ、パスワードを複雑にしても意味なくない?
だから対策は「複雑にする」より「バラバラにする」が先なんです。
なぜ「使い回し」が特別に危ないのか
パスワードを長くしたり記号を混ぜたりするのは、もちろん意味があります。でも、使い回しの危険はそれとは別の話です。
こういう構造になっているからです。
使い回しが危ない理由
どこか1つのサービスから、あなたのメールアドレスとパスワードの組み合わせが漏れる
↓
その組み合わせを、他のサービスで片っ端から試される
↓
同じものを使っていたサービスに、全部入られる
ポイントは、あなたが何もミスをしていなくても起きるということです。
漏れたのは、あなたが昔ちょっと使っただけの通販サイトかもしれません。そこの管理が甘かっただけ。でも、そこと銀行で同じパスワードを使っていたら、被害はあなたに来ます。
どれだけ複雑な文字列にしても、漏れた瞬間に複雑さは無意味になります。だから「複雑にする」より「バラバラにする」が先なんです。
じゃあ、覚えられないんですけど
ここが本音だと思います。私もそうでした。全部違うパスワードなんて、絶対に覚えられません。
答えは単純で、覚えなくていいです。覚えようとするから使い回しになります。
現実的な優先順位
全部を一気に変えるのは無理なので、順番をつけます。私が家族に説明するときも、この順番で言っています。
この順番でやればOK
- 1位:メール(Gmailなど)— ここを取られると、他のサービスのパスワード再発行が全部できてしまう。いちばん大事なのはメールです
- 2位:お金が動くもの(銀行・証券・通販・決済アプリ)
- 3位:SNS(乗っ取られると知人に被害が広がる)
- 4位:それ以外(正直、後回しでいい)
銀行が1位だと思ってた
銀行のパスワードを忘れても、メールがあれば再発行できますよね。逆に言うと、メールを取られた人も同じことができてしまう。
管理の方法は、この3つのどれかで十分
パスワードの管理方法
- スマホ・ブラウザに標準で入っている保存機能を使う(iPhoneのパスワード、Googleパスワードマネージャーなど)— 追加費用ゼロで、いますぐできます
- パスワード管理アプリを使う — 無料で使えるものもあります
- 紙に書いて、家の中の決まった場所にしまう — 意外ですが、ネット経由では絶対に盗めません。ただし持ち歩かないこと
3つめを「ダメでしょ」と思った方もいるかもしれません。でも、さっきの内訳を思い出してください。ネット経由の流出は2.2%でした。自宅に置いた紙が狙われる確率と、同じパスワードを使い回す危険を比べたら、紙のほうがマシな場面はあります。
もちろん、財布に入れて持ち歩いたり、職場の机に貼ったりはナシです。「聞き出した・のぞき見した」が10%ある世界なので。
私が実際にやったこと
私は、IT業界に入ったあとに全部見直しました。やったのはこの3つだけです。
私がやった見直し
- メールのパスワードを、どこにも使っていない完全に新しいものに変えた
- メールに2段階認証をかけた(これは正直、パスワードを変えるより効きます)
- 残りはブラウザの保存機能に丸投げした(覚えるのをやめた)
全部の見直しに、たしか30分もかかっていません。ずっと「大変そうだな」と思って何年も放置していたのが、ちょっと悔しかったです。
特に2番目の2段階認証は、パスワードが漏れても入られなくなるので、効き目としてはこちらのほうが上だと思っています。詳しくは別記事にまとめました。
まとめ
この記事のまとめ
- 令和6年、他人のID・パスワードを使った不正アクセスの検挙は511件
- うち34.1%(174件)が「パスワードの設定・管理の甘さ」
- 元従業員・知人が20.9%、他人から入手が13.1%。上位3つで約7割が「人間まわり」
- 使い回しの怖さは「自分がミスしなくても巻き込まれる」こと
- 対策の順番は①メール ②お金が動くもの ③SNS。覚えようとせず保存機能に任せる
参考にした情報(出典)
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和7年公表・令和6年分):警察庁サイバー警察局
まとめて確認したい方へ
家庭のセキュリティ設定チェックリスト|今日できる7つ
この記事の内容も含めて、上から順にやればいい形にまとめています。
全部を今日やる必要はありません。メールのパスワードだけ、今日変えてみてください。それだけで、けっこう変わります🐳
💬 コメント
読み込み中…