ゼロトラストとは?一般の人が気にするのは「3つの確認」だけ
こんにちは、れおなるど・ゆうです🐳
この記事の3秒結論
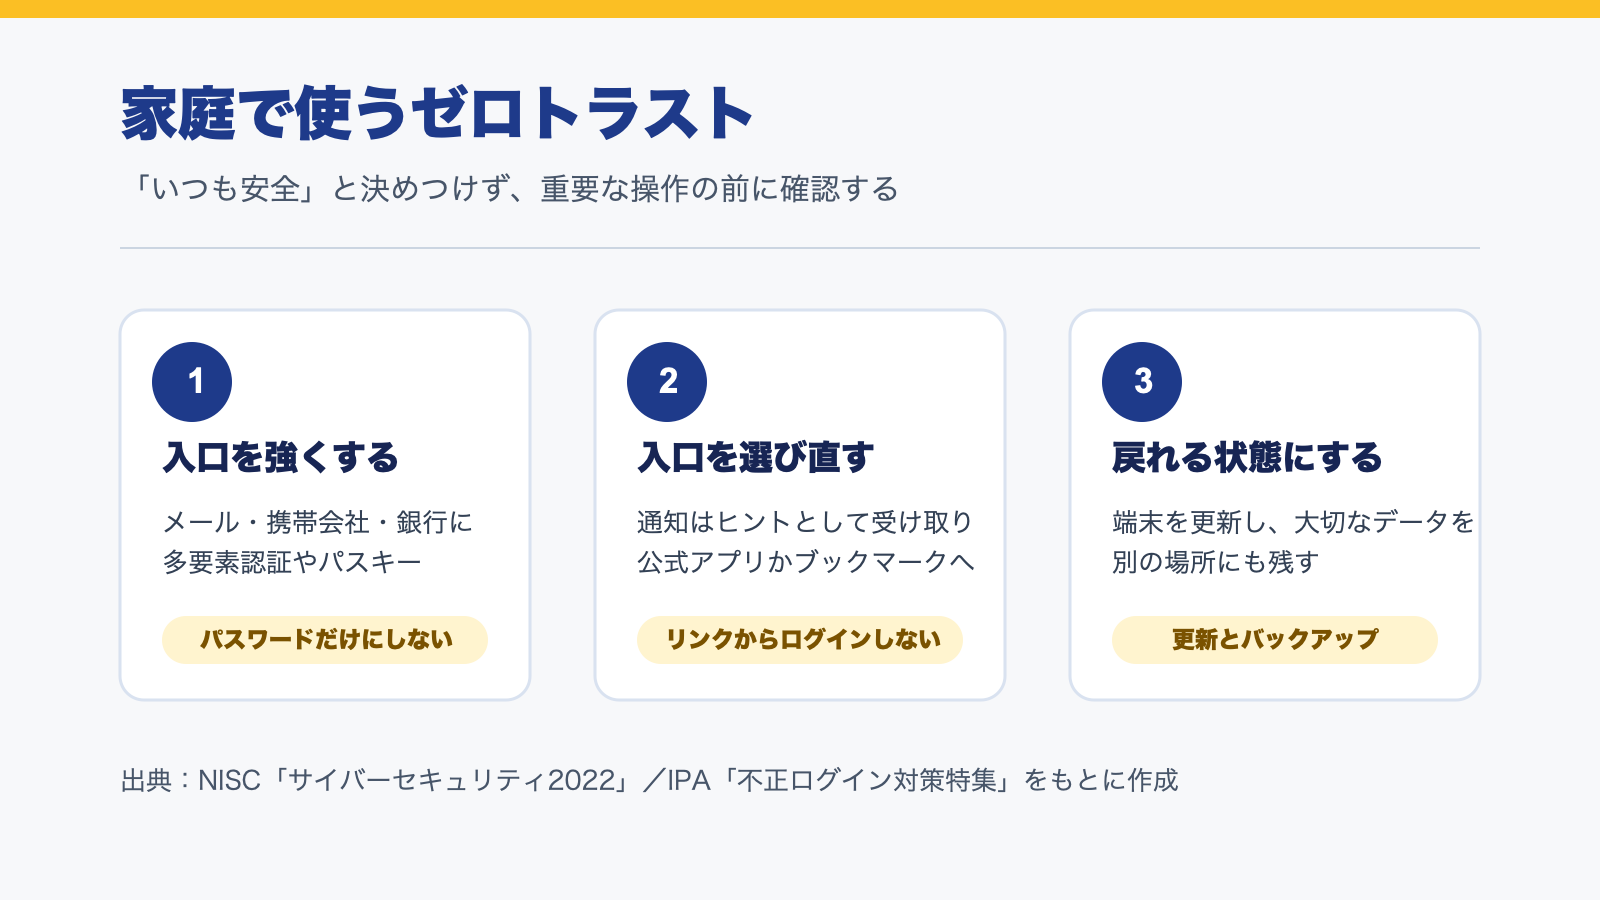
ゼロトラストは、家族やWi-Fiを疑う話ではありません。メールのリンク、ログイン画面、急な認証通知を「前と同じだから大丈夫」と決めつけず、公式アプリ・多要素認証・更新の3つで確かめる考え方です。
「ゼロトラスト」という言葉を、会社のセキュリティ記事で見ることが増えました。
難しそうですが、一般の人に必要なのは専用の機械でも、細かいネットワーク設定でもありません。
買い物、銀行、SNS、宅配の通知。毎日のログインで、いつも安全だと決めつけない。その小さな習慣がゼロトラストの入口です。
ゼロトラストは「何も信じない」ではない
ゼロトラストは、接続元が社内か社外かだけで安全と判断しない考え方です。政府の用語解説でも、利用者や端末を正確に特定し、常に確認する次世代のセキュリティ環境と説明されています。
家庭に置き換えると、「自宅のWi-Fiだから」「いつものサービス名のメールだから」「パスワードを入れたから」で終わらせないことです。
大事なのは疑い続けて疲れることではなく、確かめる場所を先に決めることです。

確認1:重要なアカウントは、パスワードだけにしない
最初に守る順番は、メール、携帯電話会社、銀行・決済です。メールを取られると、ほかのサービスのパスワード再設定まで進まれることがあります。
IPAは、パスワードを長く・複雑に・使い回さず管理することと、多要素認証の利用を案内しています。多要素認証は、仮にIDとパスワードが使われても、それだけではログインできないようにする仕組みです。
設定画面でパスキーが選べるなら、まず検討してください。対応していないサービスでは、認証アプリやSMSでも、パスワードだけより一段守りが増えます。
ただし、認証コードを聞いてくる電話やDMには渡さないでください。コードを聞く相手は、本人確認をしたい側ではなく、入ろうとしている側かもしれません。
2段階認証とパスキーの違い、先に設定する3つのアカウントはこちら
確認2:メールやSMSのリンクからログインしない
ゼロトラストでいちばん役立つ場面は、急がされる通知です。
「不正利用の可能性」「配送できません」「今すぐ確認」。文面が本物らしく見えても、そこにあるリンクからログインしないでください。
通知はヒントとして受け取り、公式アプリか自分で登録したブックマークを開き直します。そこで同じお知らせが見つかれば対応し、見つからなければ閉じます。
IPAも、実在する企業やサービスをかたる偽メール・SMSが、偽サイトへ誘導してIDやパスワードを盗む手口を注意喚起しています。見た目だけで本物かを判定しようとしないことが大切です。
詐欺SMS・偽メールで、私がリンクを開かずに確認する4点はこちら
確認3:端末の更新と、戻る手段を後回しにしない
認証を強くしても、スマホやPCの更新を止めていると、別の入口が残ります。
更新通知が来たら、内容を読んで後回しにし続けず、時間を決めて入れます。使っていないアプリも、ときどき消してください。権限を渡したままの古いアプリは、必要な情報まで持ち続けます。
そして、写真や書類など失いたくないものは、端末とは別の場所にも残します。ゼロトラストは侵入をゼロにする約束ではありません。困ったときに戻れるようにすることも、同じくらい大事です。
無料Wi-Fiを怖がりすぎる必要はない。ただし重要な操作は分ける
無料Wi-Fiを使っただけで、すぐ被害に遭うわけではありません。
ただ、銀行や決済の設定変更、仕事の重要なファイルの操作まで、外出先のネットワークで急いで済ませる必要はありません。自宅かモバイル回線に戻ってから行えば、確認する条件を減らせます。
「どこからつないでいるか」よりも、「いま何を変更しようとしているか」で扱いを分ける。これも一般の人にできるゼロトラストです。
今日やるなら、メールの多要素認証を確認する
全部を一気に強くしようとすると、続きません。
今日やることは1つで大丈夫です。普段使うメールの設定を開き、多要素認証かパスキーが有効かを確認してください。
設定済みなら、復旧用メールアドレスと電話番号も今使えるものか見直します。ここが整うと、ほかのサービスに何かあっても戻れる可能性が上がります。
まとめ
- ゼロトラストは、いつも安全だと決めつけず確認する考え方
- メール・携帯電話会社・銀行は、パスワードだけにしない
- 通知のリンクではなく、公式アプリかブックマークから開く
- 更新とバックアップを後回しにしない
難しい言葉を覚えるより、確認の入口を決めるほうが先です。誰かの参考になればうれしいです。
💬 コメント
読み込み中…