アカウントが乗っ取られたら最初の10分にやること|LINE・Googleの公式手順と警察庁の最新データ
こんにちは、れおなるど・ゆうです🐳
🎯 この記事の3秒結論
乗っ取りの目的はほぼお金です。令和7年に警察が把握した不正アクセス7,190件のうち、その後に行われた行為で最も多いのはネットバンキングの不正送金等で4,747件。証券会社のネット取引での不正取引等は前年の2件から1,484件になりました。気づいたときの順番は①パスワード変更 ②ログイン中の端末を切る ③2段階認証 ④お金の履歴 ⑤周囲に知らせる。②を飛ばすと、変えた直後にまた入られます。
私は食品製造の仕事を9年やったあと、未経験からITインフラエンジニアに転職しました。仕事では毎日サーバーやネットワーク機器を触っています。
このブログではこれまで、パスワードの使い回しや詐欺SMS、ルーターの設定といった予防の話を書いてきました。でも、予防の記事だけでは足りない場面があります。もう入られてしまったときです。
この記事は、その一点だけを扱います。数字は警察庁・総務省・経済産業省が公表した資料から、手順は各サービスの公式ヘルプから取りました。私の推測は入れていません。
乗っ取りの目的は、ほぼお金になった
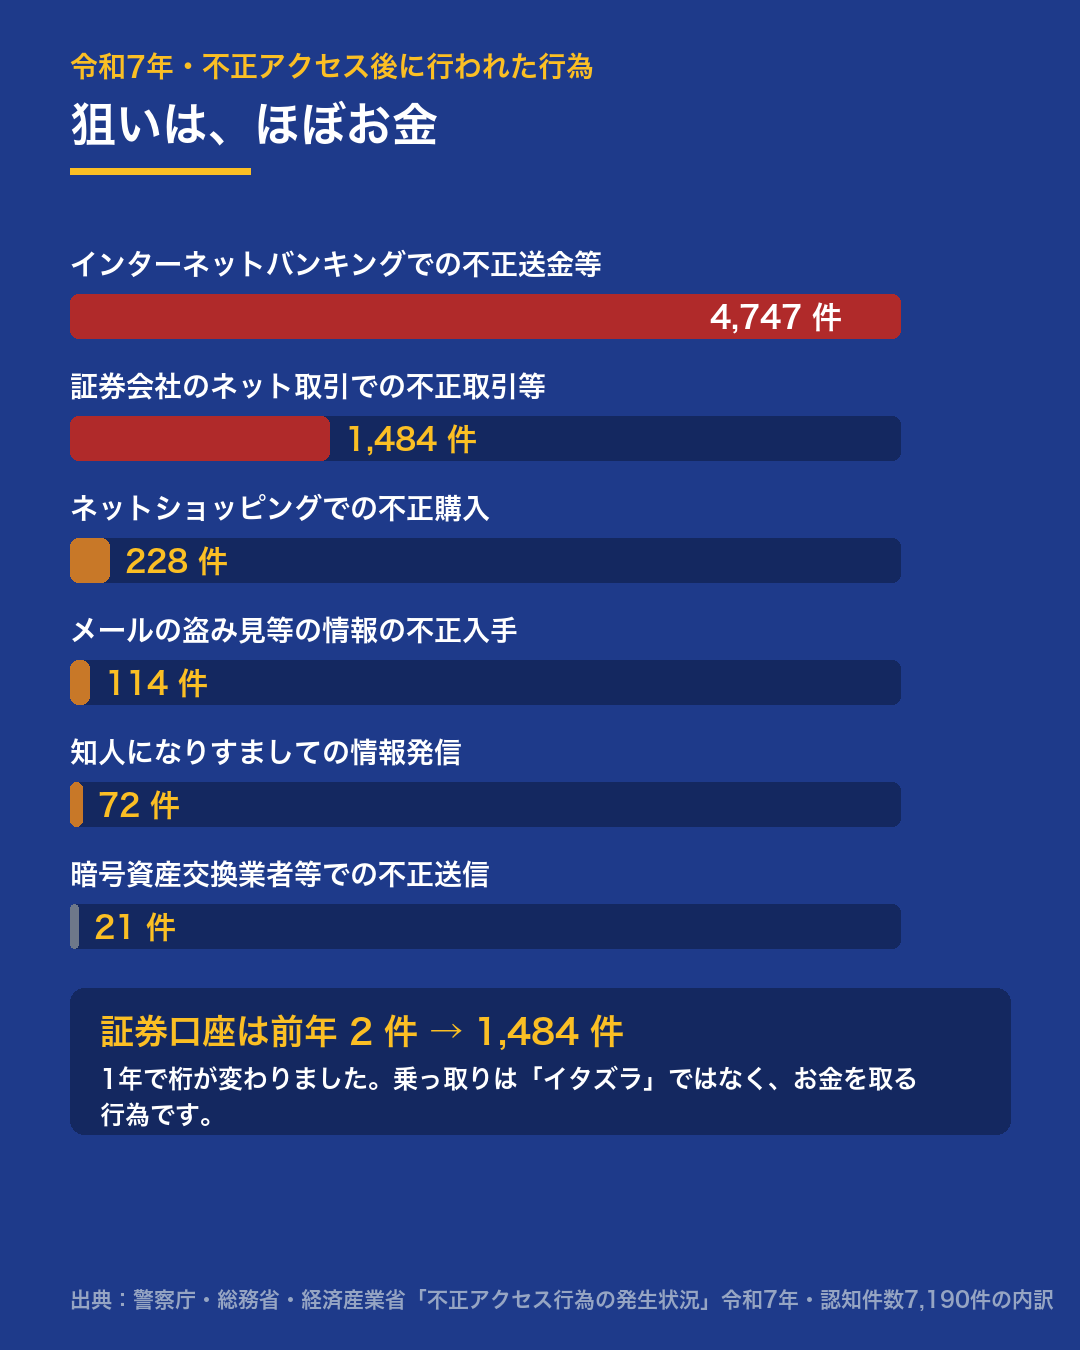
国家公安委員会・総務大臣・経済産業大臣が令和8年3月に公表した不正アクセス行為の発生状況によると、令和7年に警察が把握した不正アクセスの認知件数は7,190件でした。前年より1,832件、およそ34%増えています。
大事なのは件数そのものより、入られたあとに何をされたかです。内訳はこうなっています。
- インターネットバンキングでの不正送金等 … 4,747件
- 証券会社のインターネット取引サービスでの不正取引等 … 1,484件
- インターネットショッピングでの不正購入 … 228件
- メールの盗み見等の情報の不正入手 … 114件
- 知人になりすましての情報発信 … 72件
証券会社の項目は、前年(令和6年)が2件でした。それが1,484件です。1年で桁が変わっています。
「アカウント遊ばれる」みたいなのじゃないんだ

いまの乗っ取りはお金を取る作業です。
だから初動も、お金の確認まで含めます
入口は暗号ではなく「人」
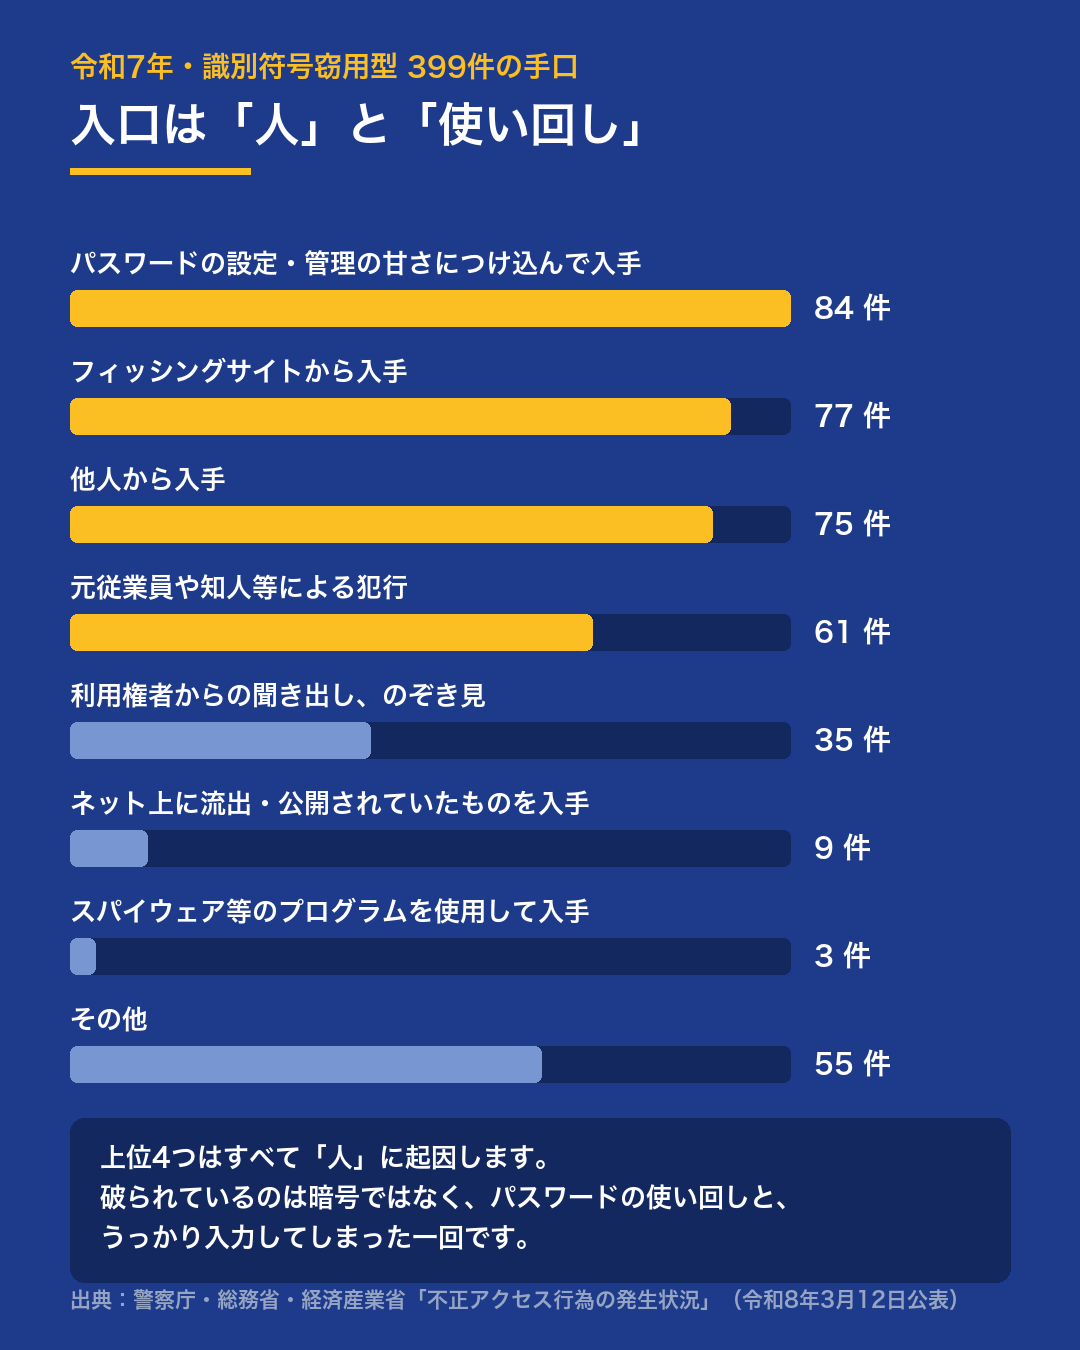
同じ資料には、検挙した事件の手口も載っています。他人のIDとパスワードを使って入る識別符号窃用型が399件で、検挙件数全体の9割以上を占めていました。その399件の中身がこれです。
- パスワードの設定・管理の甘さにつけ込んで入手 … 84件
- フィッシングサイトから入手 … 77件
- 他人から入手 … 75件
- 元従業員や知人等による犯行 … 61件
- 利用権者からの聞き出し、のぞき見 … 35件
- スパイウェア等のプログラムを使用して入手 … 3件
上位に並んでいるのは、どれも人に由来するものです。高度な技術で暗号が破られたわけではありません。使い回していたパスワードと、偽サイトに一度入力してしまったIDです。
ここは、この数字が警察が検挙できた事件の内訳だという点に注意が必要です。被害の全体像そのものではありません。それでも傾向としては十分に読み取れます。
気づいたら、最初の10分でやること
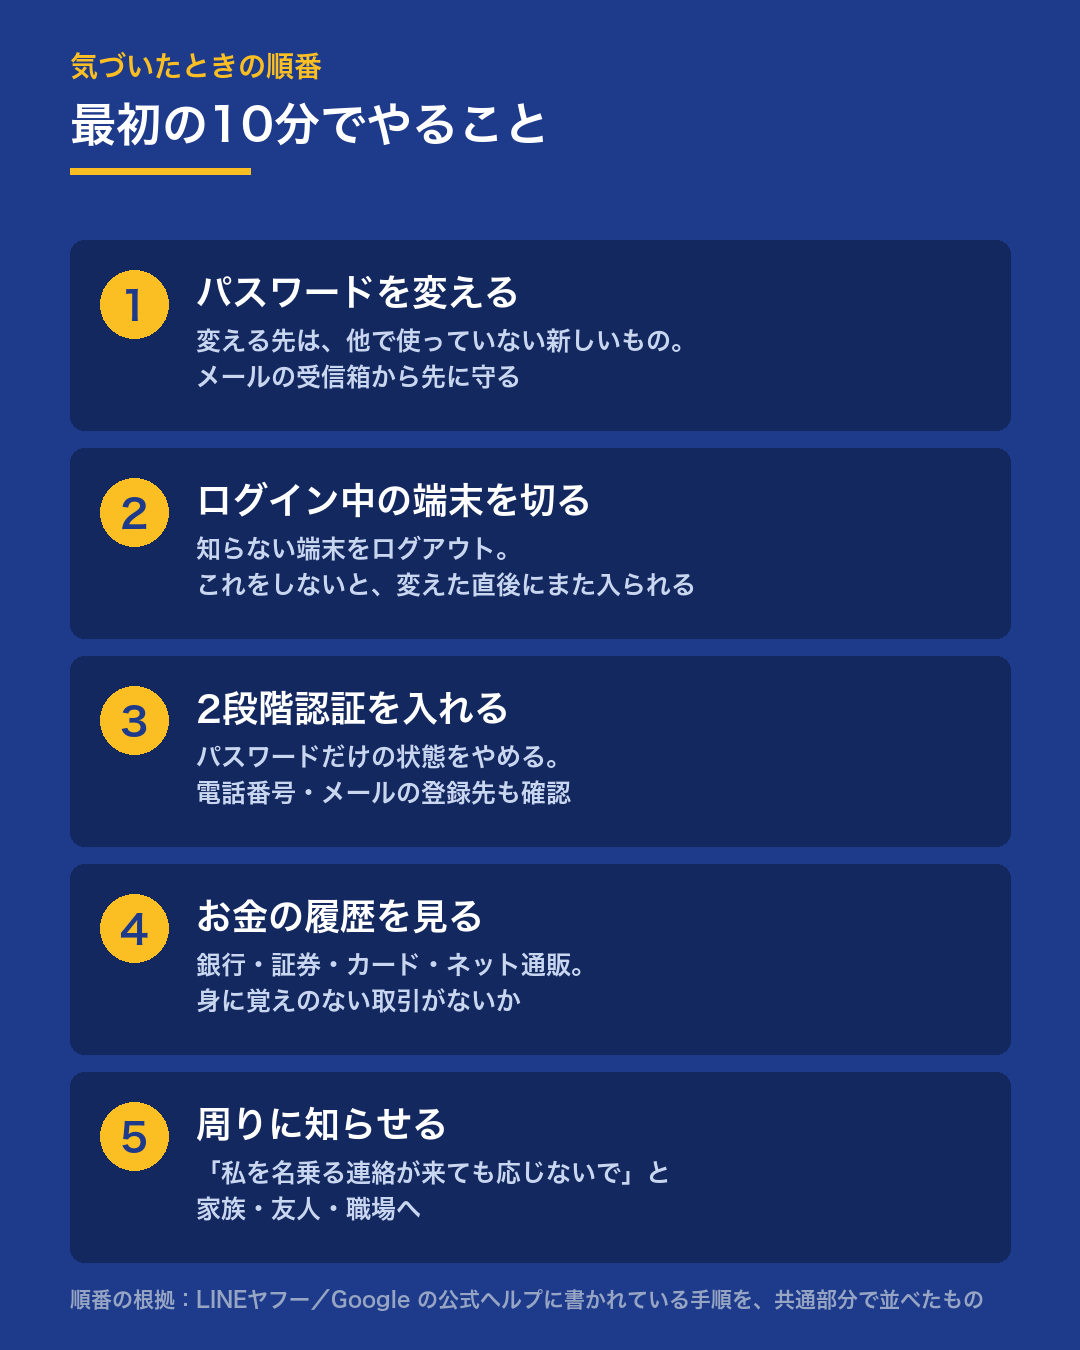
サービスごとに画面は違いますが、公式ヘルプに書かれている手順を並べると共通の順番が見えてきます。
1. パスワードを変える
変える先は、他で使っていない新しいものにします。ここで他のサービスと同じものを付けると、被害が横に広がります。
順番として、メールの受信箱を先に守るのが安全です。ほとんどのサービスのパスワード再設定は、メールに送られるリンクで行います。メールを取られたままだと、他をいくら変えても取り返されます。
2. ログイン中の端末を切る
これを飛ばす人が多いのですが、ここが本体です。相手の端末がログインしたままなら、パスワードを変えた直後にまた設定を戻されます。「ログイン中の端末」「ログインアクティビティ」といった画面を開いて、身に覚えのないものをすべてログアウトさせます。
3. 2段階認証を入れる
パスワードだけの状態をやめます。同時に、再設定用の電話番号とメールが自分のものになっているかを確認してください。ここを相手のものに書き換えられていると、パスワードを変えても意味がありません。
4. お金の履歴を見る
さきほどの数字のとおり、狙いはお金です。銀行・証券・カード・ネット通販の履歴を、その日のうちに見ます。身に覚えのない取引があれば、各社の窓口へ連絡します。
5. 周りに知らせる
「私を名乗る連絡が来ても応じないでほしい」と、家族・友人・職場に伝えます。知人になりすました情報発信は令和7年で72件確認されています。あなたの次に狙われるのは、あなたの連絡先にいる人です。
LINEの場合(公式の手順)
LINEヤフーの公式ヘルプには、こう書かれています。
まだLINEが使える場合
- パスワードを変更する
- 「ログイン許可」をオフに変更する
- ログイン中の端末を確認し、身に覚えのない端末をログアウトする
- 意図せず送信されたメッセージを送信取消する
もうLINEが使えない場合
- 「アカウントからログアウトされました」と表示されたら、再ログインを試す
- 削除をタップしてしまった場合は、登録した電話番号とパスワードで引き継ぎを試す
- それでも戻らないときは、公式のお問い合わせフォームから連絡する
ひとつ注意があります。公式は本人からの問い合わせのみを受け付けていて、家族や友人による代理の申し立ては原則として受け付けないと明記しています。親御さんの分を代わりに、というのは通らない前提で動いてください。
Googleアカウントの場合(公式の手順)
Googleの公式ヘルプが案内している流れです。
- まずログインする。できない場合はアカウント復元ページを使う
- 「セキュリティ」からセキュリティイベントを確認し、不審な操作を特定する
- 使用中のデバイスを確認し、心当たりのないものを削除する
- 2段階認証プロセスを有効にする
- アカウントにアクセス権を持つアプリの一覧を確認する
- Gmail・Chrome・ドライブなど、各サービスの設定を見直す
Googleは復旧の案内の中で、銀行や行政機関への問い合わせと、不正な金銭取引の確認を項目として挙げています。パスワードを直して終わり、ではないということです。
見落としやすいのが5番のアプリのアクセス権です。相手が連携アプリを1つ挟んでいると、パスワードを変えてもそのアプリ経由で読み続けられます。
端末とアプリを切るまでが1セット。
ここを見ない人が本当に多いです
Instagram・その他のサービス
Instagramには乗っ取り専用の受付窓口があります。instagram.com/hacked です。画面の案内に従って進めてください。
その他のサービスも、ヘルプ内を「乗っ取り」「不正アクセス」「アカウントの保護」で探せば、たいてい専用ページがあります。検索エンジンで探さないのがコツです。「LINE 乗っ取り 復旧」で検索した先が偽サイトだった、という形の二次被害があります。アプリの中のヘルプから入るのが安全です。
どこに相談できるか
自分だけで判断できないときの相談先は、公的な窓口があります。
IPA(独立行政法人 情報処理推進機構)の情報セキュリティ安心相談窓口は、技術的な相談を無料で受け付けています。公表されている条件はこうです。
- 電話 03-5978-7509/10時〜17時(土日祝・年末年始を除く)
- 1回あたり30分以内、通話料は利用者負担
- メール anshin@ipa.go.jp/5営業日以内をめどに返信
ただしIPAは、法的な解釈の相談、契約や支払い方法の相談、個別の端末やログの調査、犯人の検挙や捜査の要望などは受け付けていないと明記しています。捜査してほしい場合は警察の窓口です。警察庁のサイトにサイバー事案に関する相談窓口の案内があり、都道府県警察の連絡先がまとまっています。
やられる前に、1つだけやるなら
手口の1位が「パスワードの設定・管理の甘さ」である以上、答えは決まっています。使い回しをやめることです。
全部を一度に直すのは無理なので、順番をつけます。メール → 銀行と証券 → 決済が入るサービス。この3つだけでも別々のパスワードにして、2段階認証を入れておく。ここまでで、上の数字に出てくる被害のほとんどは形が変わります。
まとめ
- 令和7年の不正アクセス認知件数は7,190件。前年より約34%増
- 入られたあとに最も多いのはネットバンキングの不正送金等
- 証券会社のネット取引での不正取引等は2件から1,484件へ
- 手口の上位はパスワードの甘さとフィッシング
- 初動は端末を切るまでが1セット
乗っ取りは、運が悪かった人だけに起きる事故ではなくなりました。順番さえ知っていれば、被害の大きさは変えられます🐳
参考にした情報(出典)
- 国家公安委員会・総務大臣・経済産業大臣 不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日公表・令和7年分)
- LINEヤフー LINE乗っ取りの被害にあった場合の対処法
- Google Google アカウントが不正使用された場合
- Instagram My Instagram was Hacked
- IPA 情報セキュリティ安心相談窓口
- 警察庁 サイバー警察局
関連記事:パスワードの使い回しはなぜ危険か/2段階認証とパスキー/詐欺SMS・偽メールの見分け方/LINEの設定で今すぐ見直すべき5つ
💬 コメント
読み込み中…