公共のWi-Fiは危ない?総務省の資料で確認した本当のリスクと、使っていい場合
こんにちは、れおなるど・ゆうです🐳
🎯 この記事の3秒結論
公共Wi-Fiで危ないのは、電波を盗み見られることより偽のアクセスポイントにつながされることです。総務省は「HTTPS通信は必須」と書いていて、正しいURLで鍵マークが出ていればWi-Fi側が暗号化されていなくても中身は守られます。つまり使っていい場合はあります。ただし「WPA2だから安心」は、公衆Wi-Fiでは通じません。
私は食品製造の仕事を9年やったあと、未経験からITインフラエンジニアに転職しました。いまは仕事で毎日、サーバーやネットワークを触っています。
「カフェのWi-Fiって危ないんですか」は、まわりからいちばんよく聞かれる質問です。答えは「場合による」で、その線引きは公的な資料にきちんと書かれています。
この記事は、総務省が令和7年2月に出した公衆Wi-Fi利用者向け 簡易マニュアル(令和7年2月版)を軸に、Microsoftと米国FTCの説明も突き合わせて整理したものです。書いてあることだけを書き、書いていないことは書きません。
昔の「危ない」と、いまの「危ない」は中身が違う
ひと昔前の「フリーWi-Fiは危ない」は、通信が丸見えになるという話でした。当時はWebサイトの多くが暗号化されておらず、同じ電波の届く場所にいる人に中身を読まれる可能性があったからです。
いまは前提が変わりました。米国のFTC(連邦取引委員会)は消費者向けのページで、暗号化が広く使われるようになったため公衆Wi-Fiでの接続は通常は安全だと書いています(原文:Are Public Wi-Fi Networks Safe? What You Need To Know)。
ただしFTCは同時に、暗号化されていても偽サイトなら意味がないとも書いています。ここが今の論点です。危険は「電波」から「つなぎ先」へ移りました。

危ない場所が移動しただけで、
ゼロにはなっていないんです。
危ない理由①|偽の公衆Wi-Fiは、実際に報告されている
総務省のマニュアルには、はっきりこう書かれています。偽の公衆Wi-Fiの存在が報告されている、と。しかも、いつも使っているのと同じSSID(ネットワーク名)で偽物が設置されていることがある、とも書かれています。
マニュアルが挙げている被害の流れは、こういうものです。旅先で見慣れないWi-Fiを見つけ、暗号化キーなしでつながったので使った。SNSのログインを求められたのでIDとパスワードを入力した。数日後、自分の名前で身に覚えのない投稿がされていた。
ここで盗まれたのは通信の中身ではありません。入力したIDとパスワードです。攻撃者が用意した偽のログイン画面に、自分から打ち込んでしまったわけです。
Microsoftも同じ趣旨の注意をしています。「自動的に接続」や「このネットワークを記憶する」を選ばないこと、なぜなら攻撃者は有名なSSIDを知っていて、同じ名前の偽アクセスポイントを置けるからだ、という説明です(Be safer over wireless connections)。
危ない理由②|「WPA2だから安心」は公衆Wi-Fiでは通じない
鍵マークが付いていてパスワードが必要なWi-Fiなら安全、と思いがちです。自宅ならそのとおりです。でも公衆Wi-Fiでは事情が違います。
総務省のマニュアルには「WPA2でも安心できない」という囲みがあり、理由がこう説明されています。WPA2パーソナル(WPA2-PSK)は全員が同じ暗号化キーを共有する方式なので、不特定多数が使う公衆Wi-Fiでは、利用者全員がその鍵を知っている状態になる。だから条件がそろえば通信内容は比較的容易に解読されてしまう、と。
さらに、鍵が分かっていれば同じSSIDと同じ鍵で偽物を立てられるとも書かれています。パスワードが店内に貼り出してあるタイプのWi-Fiは、まさにこれに当たります。
マニュアルの結論は明快で、WPA2パーソナル方式の公衆Wi-Fiは「暗号化されていない場合と同様に留意して利用する必要がある」となっています。
逆に、比較的安全な方式として挙げられているのは次の3つです。携帯電話事業者が提供するSIM認証のWi-Fi、2018年に発表されたEnhanced Open、そして企業向けのWPA2/WPA3エンタープライズ。使えるならこちらを選ぶ、という書き方です。
Wi-Fiの暗号化とHTTPSは、守っている区間が違う
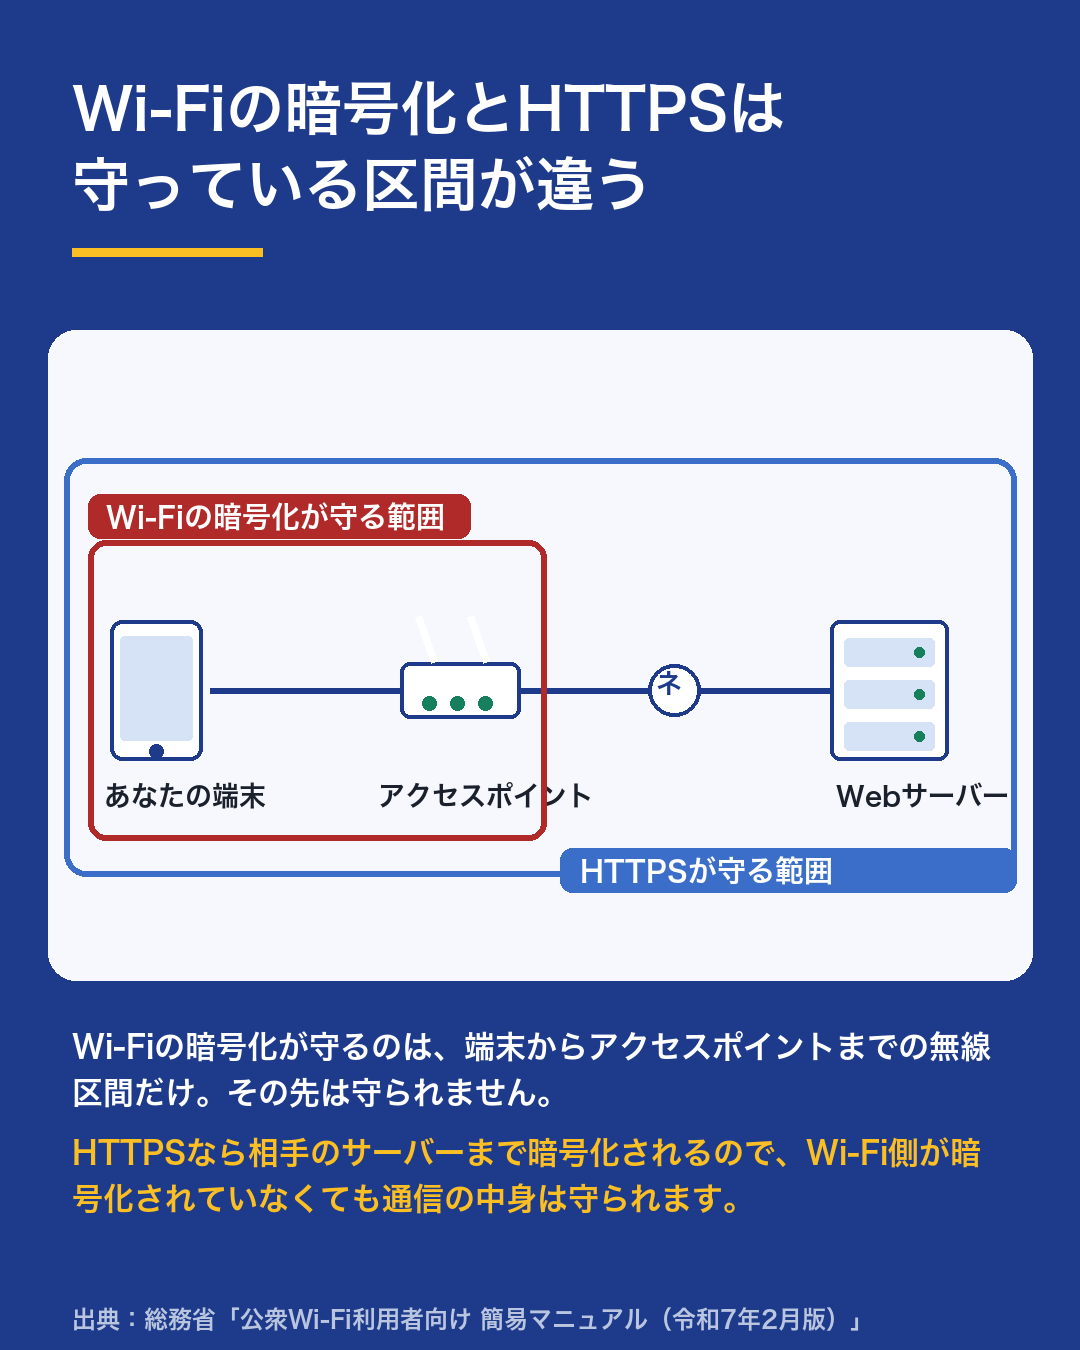
ここがこの記事でいちばん大事なところです。総務省のマニュアルにはこう書かれています。Wi-Fiの暗号化で守られるのは無線区間だけで、Wi-Fiルーターから先は守られない。一方HTTPS通信ならアクセス先のサーバまで暗号化されるので、仮にWi-Fiが暗号化されていなくても通信内容を保護できる、と。
だからマニュアルは、Wi-Fiは電波を使う以上リスクが高いのでHTTPS通信は必須と考えましょう、と書いています。「あったほうがいい」ではなく「必須」です。
いいってこと?
この2つがそろって初めて意味があります🐳
偽サイトもHTTPSにできます。だから鍵マークだけでは足りず、URL全体を見て本物かどうかを確かめる必要があります。スマホのブラウザはURLが省略表示されることがあるので、アドレス欄をタップして全体を出すクセをつけたほうが安全です。
使っていい場合|この3つがそろっているとき
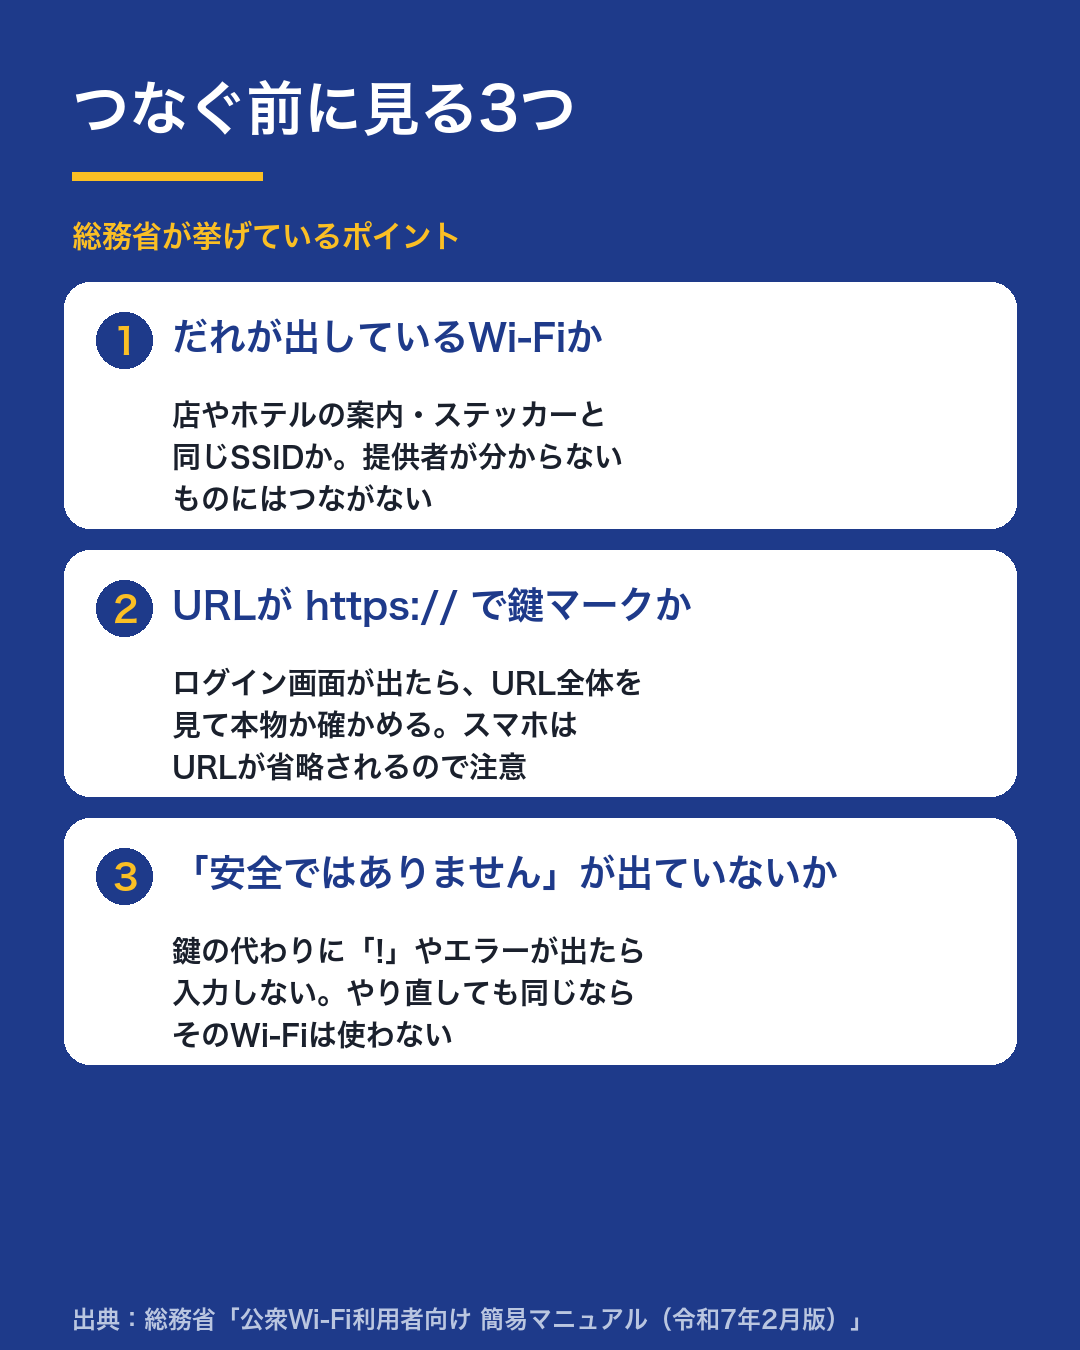
総務省のマニュアルが挙げているポイントを、そのまま並べます。
- だれが出しているか分かる。店やホテルのステッカー・案内と同じSSIDで、提供者がはっきりしている
- URLが https:// で鍵マークが出ていて、URL全体を見ても正しい
- 「安全ではありません」「保護されていない通信」などのエラーが出ていない
この3つがそろっていれば、ニュースを読む、地図を見る、動画を見る、といった使い方まで神経質になる必要はありません。FTCが「通常は安全」と書いているのも、この条件が満たされている前提での話です。
なお、Wi-Fi事業者が出している公式の接続アプリには、偽の公衆Wi-Fiにつながらないための対策が入っているものもある、とマニュアルには書かれています。よく行く場所なら、アプリを入れておくのは合理的です。
使わないほうがいい場面
逆に、次の場面はやめておいたほうがいいと考えています。理由もマニュアルに書かれているものです。
- 提供者が分からないWi-Fi。少しでも不審なら使わない判断も必要、と明記されています
- 暗号化なし、または「WEP」表示のWi-Fiで、ログイン情報や個人情報を入力すること
- ブラウザではなくメールソフトやFTPを外で使うこと。暗号化設定になっていないと中身が守られません
- ネットバンキングなど、お金が動く操作。技術的にHTTPSで守られていても、やり直しがきかない操作は落ち着いた場所でやるほうがいいと思っています
いちばん確実なのは、スマホのテザリングに切り替えることです。Microsoftも、安全なネットワークがないなら携帯回線のデータを使うという選択肢を挙げています。
スマホ側で、今すぐやっておく設定
接続のたびに気をつけるのは大変なので、設定で減らせるところは減らします。
- 自動接続をオフにする。総務省もMicrosoftも同じことを言っています。自宅や職場など日常的に使うSSID以外は自動接続を切る
- 使わないときはWi-Fiをオフにする(Microsoft)
- 覚えさせたネットワークの一覧を見て、自分が管理していないものは削除する(Microsoft)
- パソコンなら共有フォルダを無効にする。公衆Wi-Fiでは端末同士が通信できてしまう場合があると、総務省が注意しています
- パスワードの使い回しをやめる。だまし取られたときの被害が一気に広がります
- 可能なところは二要素認証を有効にする
みんな、実は確認していない
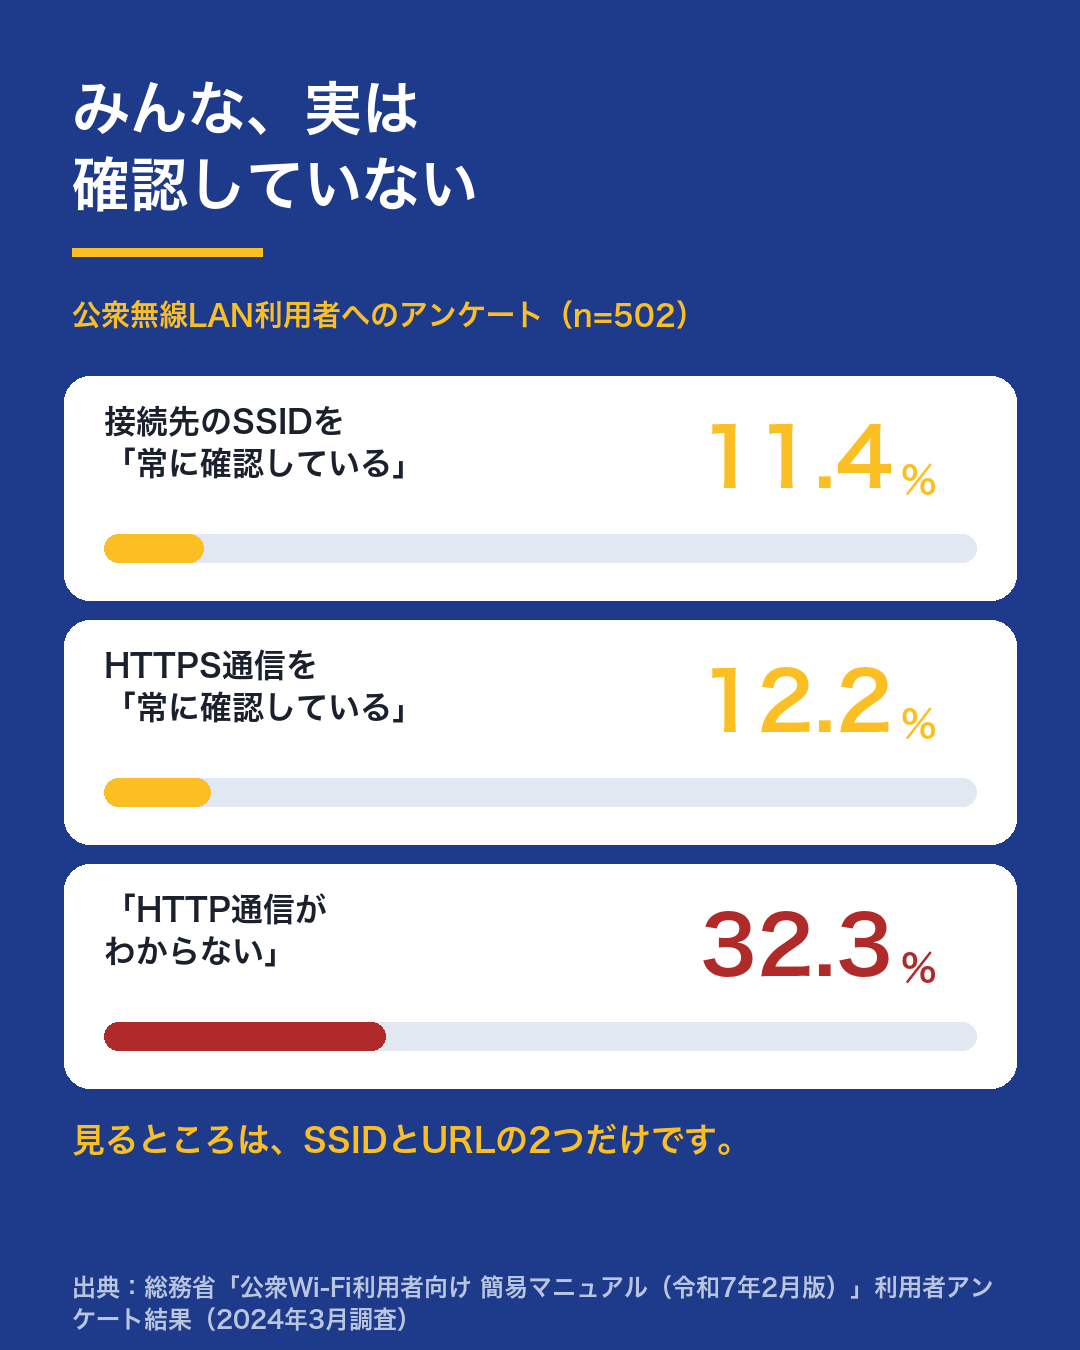
同じマニュアルには利用者アンケートの結果も載っています(2024年3月調査)。接続先のSSIDを「常に確認している」人は11.4%、HTTPS通信を「常に確認している」人は12.2%。「HTTP通信がわからない」と答えた人は32.3%でした。
一方で、公衆無線LANを使っていない人にその理由を聞くと、66.0%が「セキュリティ上の不安がある」と答えています。
不安な人は多いのに、実際に見るべき2か所を見ている人は1割ちょっと。ここは伸びしろだと思います。難しい対策ではなく、SSIDとURLを見るだけです。
VPNは必要?不要?
この記事でいちばん判断が分かれるところなので、3つに分けて書きます。
- 必要:会社の規程でVPN接続が求められている人。外出先で業務のデータを扱う人。これは迷う余地がありません
- 不要:ブラウザでHTTPSのサイトを見るだけの使い方。総務省の説明どおり、HTTPSなら相手のサーバまで暗号化されるので、VPNがなければ使えないというものではありません
- 用途分岐:メールソフトやFTPなど、ブラウザ以外の通信を外でも使う人。設定を暗号化に変えるか、VPNか、テザリングか。どれかは要る、という位置づけです
MicrosoftはVPNの利用を検討するよう勧めています。有効な手段であることは間違いありません。ただ「VPNを入れないと公共Wi-Fiは使えない」という言い方は、公的資料の書きぶりからは行き過ぎだと考えています。まずHTTPSの確認、そのうえで必要な人がVPN、という順番が実態に合っています。
なお、無料のVPNアプリは通信の中身を提供者に預けることになります。誰が運営しているか分からないものを入れるくらいなら、テザリングのほうが素直です。
災害時の「00000JAPAN」は、別の話
災害時に無料開放される00000JAPAN(ファイブゼロ・ジャパン)は、利便性を最優先しているため認証なし・暗号化なしで提供されます。総務省のマニュアルにもそう注記されています。
だからこれは「安全だから使う」ものではなく、安否確認や情報入手のために必要最小限で使うものです。ログインや決済には向きません。仕組みを知っておくと、いざというとき迷いません。
まとめ
公共Wi-Fiは、条件を確認すれば使えます。確認せずにつなぐと危ない。それだけの話です。
- 危ないのは電波より偽アクセスポイント
- 公衆Wi-FiではWPA2は安心材料にならない
- 守ってくれるのはHTTPSと正しいURL
- 迷ったらテザリングに逃げる
見るところはSSIDとURLの2つだけです。次にカフェでつなぐとき、アドレス欄をひと目だけ確かめてみてください🐳
💬 コメント
読み込み中…