アップデートは常に最新にすべき?|侵入経路の実データと、法人が「仕様変更だけ」止める方法
こんにちは、れおなるど・ゆうです🐳
🎯 この記事の3秒結論
ランサムウェアの侵入経路はVPN機器とリモートデスクトップで8割超。VPN機器を使う組織の52%が最新パッチ未適用です。法人の「更新すると業務システムが動かない」問題については、Windowsの更新が品質更新(毎月・セキュリティ)と機能更新(年1回・仕様変更)に分かれているのがカギ。止めていいのは機能更新のほうで、最大365日まで延期できます。
私は食品製造の仕事を9年やったあと、未経験からITインフラエンジニアに転職しました。いまは仕事で毎日、サーバーやネットワーク機器を触っています。
「アップデートって、すぐ入れたほうがいいんですか」と聞かれることがあります。答えは基本はイエスです。ただ会社の環境では「更新したら基幹システムが動かなくなった」という話も現実にあって、そこで思考が止まってしまう。
この記事では、まずなぜ更新が必要なのかを警察庁の数字で確認したうえで、法人向けの本題である「セキュリティ更新だけ入れる」ことはできるのかを、Microsoftの資料に沿って整理します。
侵入経路の8割は、VPN機器とリモートデスクトップ
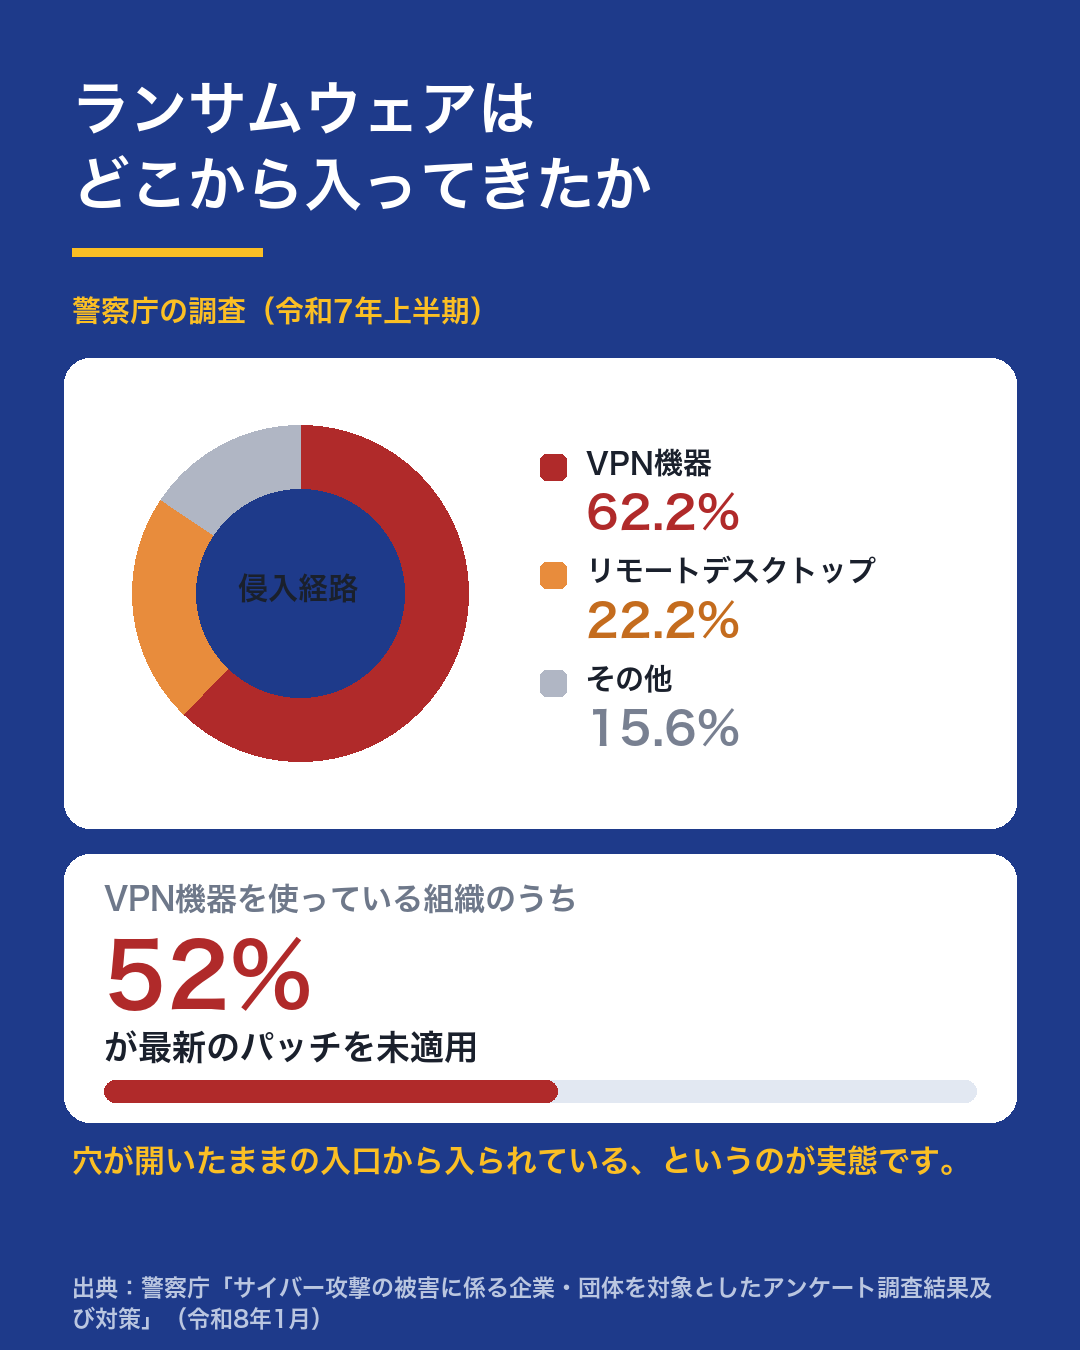
警察庁が公表しているサイバー攻撃の被害に係る企業・団体を対象としたアンケート調査結果及び対策に、ランサムウェア被害の侵入経路が載っています。VPN機器が62.2%、リモートデスクトップが22.2%、その他が15.6%。合わせると8割を超えます。
そして同じ資料に、もうひとつ重い数字があります。VPN機器を利用している組織のうち、52%が最新のパッチを未適用。半分以上が、穴が開いたままの入口を外に向けて置いているということです。
被害に遭った企業の規模も出ていて、66.4%が中小企業でした。大企業だけの話ではありません。
狙われないんじゃないの?

攻撃側は穴を探して回っているので、
会社の大きさは見ていません。
なぜ「公開された脆弱性」がいちばん危ないのか
脆弱性が見つかると、メーカーは修正プログラムを出します。同時に「どこがどう危なかったか」も公開されます。修正情報は、攻撃者から見れば設計図でもあります。
つまり、更新が公開された瞬間から、まだ当てていない機器は狙い方が知られている状態になります。「そのうちやろう」と思っている期間が、いちばん危ない期間です。
警察庁の資料が対策として最初に挙げているのも、ネットワーク機器のアップデートとOS・ソフトウェアの更新です。特別なことは書かれていません。
サポートが終わったOSは、穴が開いても塞がらない
更新の話でいちばん怖いのは、そもそももう修正が出ない状態です。
MicrosoftはWindows 10 のサポート終了のページで、Windows 10のサポートは2025年10月14日に終了し、以降はソフトウェア更新・セキュリティ修正・技術サポートを提供しないと明記しています。対象機器向けの拡張セキュリティ更新(ESU)は2027年10月12日までという期限つきの延命策です。
サポート切れの機械は、ウイルス対策ソフトを入れても本質的には塞がりません。穴そのものが直らないからです。
Windows 10 のままの人は、いま何ができるか
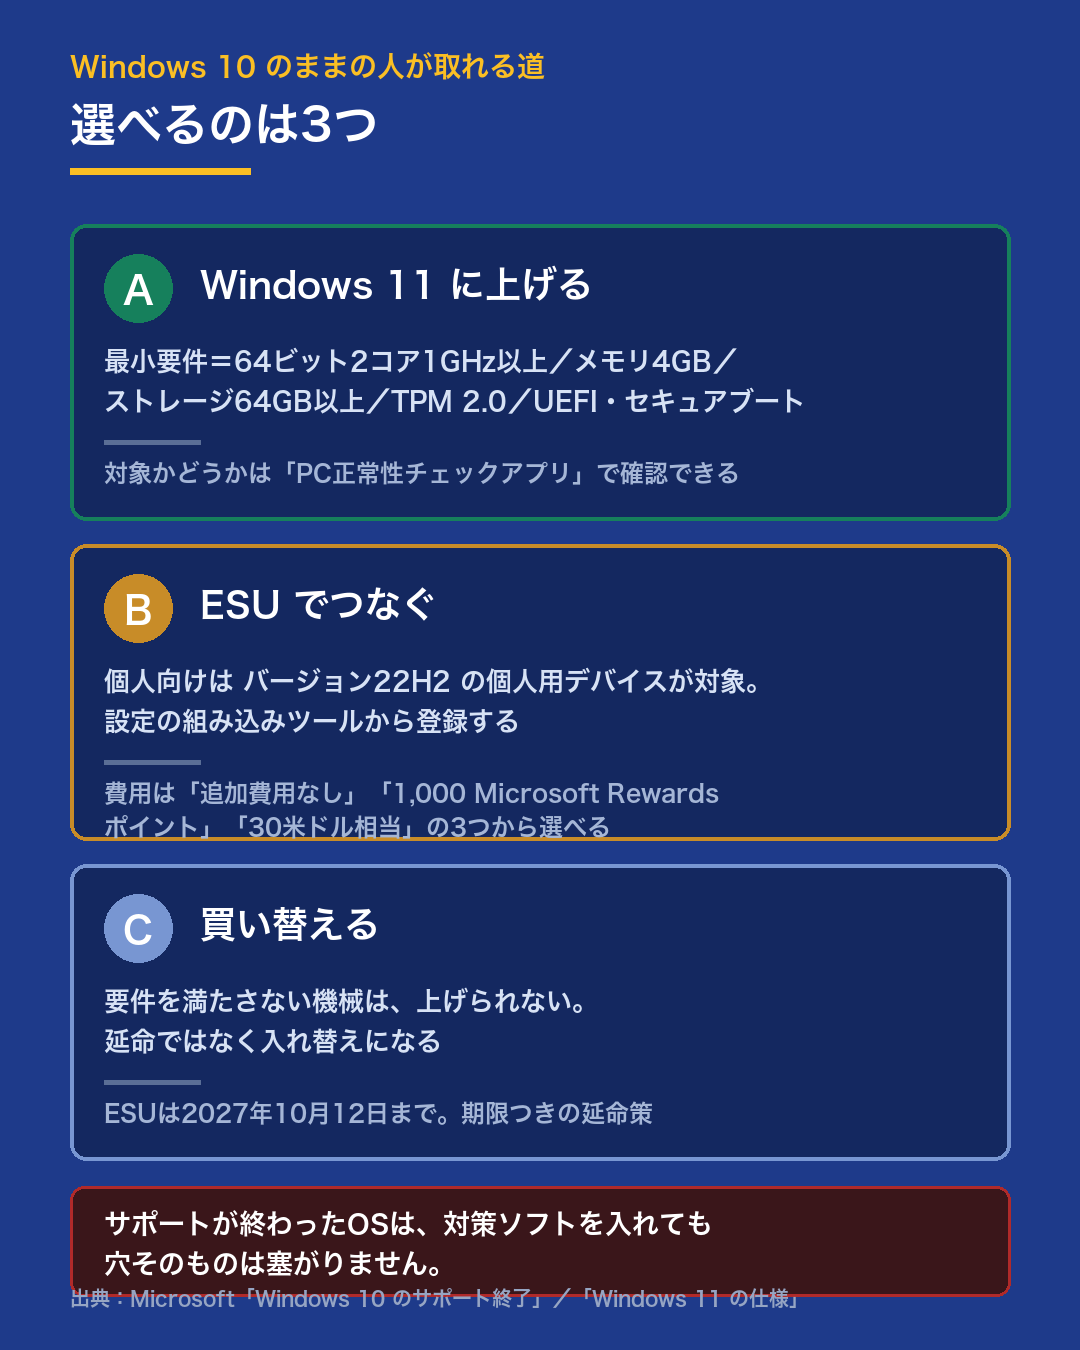
サポートは終わっていますが、選択肢は残っています。Microsoftの公表内容から3つに整理します。
A. Windows 11 に上げる
Microsoftが公表しているWindows 11の最小要件はこうです。
- 1GHz以上・2コア以上の64ビット互換プロセッサ
- メモリ 4GB
- ストレージ 64GB以上
- TPM 2.0
- UEFI・セキュアブート対応
自分の機械が対象かどうかは、Microsoftが配布しているPC正常性チェックアプリで確認できます。ただしこのアプリはグラフィックカードとディスプレイは確認しない、と注意書きがあります。
B. ESU でつなぐ
個人向けの拡張セキュリティ更新(ESU)は、バージョン22H2のWindows 10を個人用に使っている人が対象です。対象機ならWindows 10の「設定」にある組み込みツールから登録できます。
費用は3つから選べると案内されています。追加費用なし/1,000 Microsoft Rewards ポイント/30米ドル相当。
ただしESUは2027年10月12日までです。解決ではなく、期限つきの延命だという点は押さえておいてください。
C. 買い替える
要件を満たさない機械は、Windows 11には上げられません。その場合は入れ替えになります。ESUで時間を稼いでいる間に準備する、という順番が現実的です。
どれを選ぶにしても、判断の材料はひとつです。サポートが終わったOSは、ウイルス対策ソフトを入れても穴そのものは塞がりません。
ここからが法人の話|Windowsの更新は2種類ある
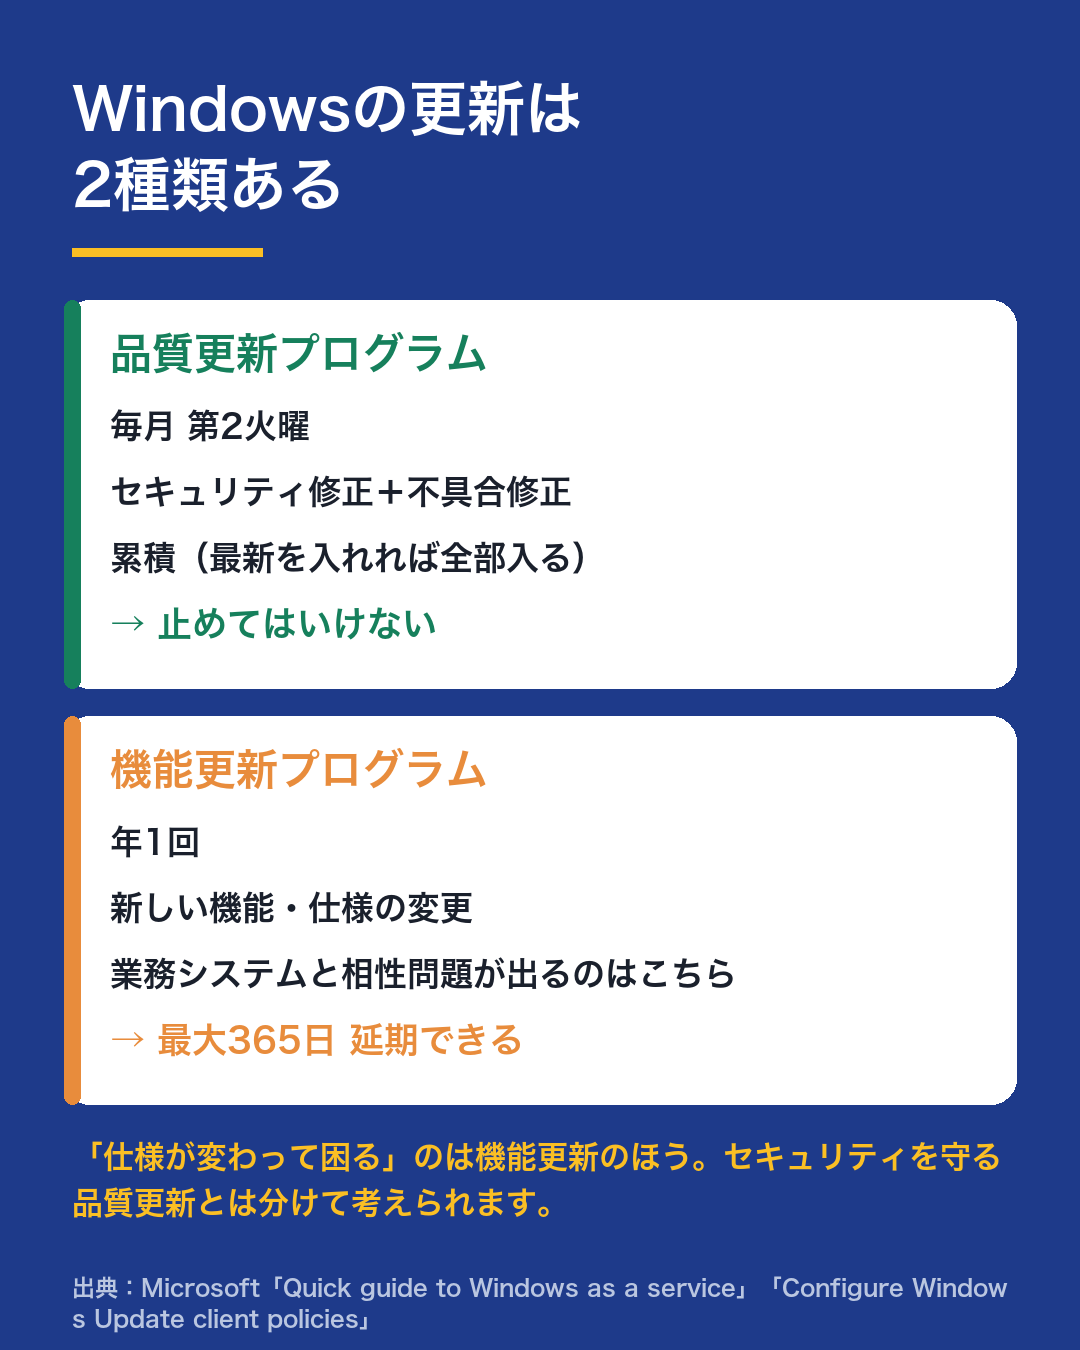
「更新したら業務システムが動かなくなる」の正体を見るために、Windowsの更新が2種類に分かれていることを押さえます。MicrosoftのQuick guide to Windows as a serviceにこう書かれています。
- 品質更新プログラム:セキュリティ修正と非セキュリティ修正の両方を届ける。通常は毎月第2火曜。累積なので、最新をひとつ入れればそれまでの修正がすべて入る
- 機能更新プログラム:年1回。名前のとおり新しい機能を追加する
ここが大事なところです。仕様が変わって業務システムとぶつかるのは、たいてい機能更新のほうです。毎月の品質更新は、基本的に「壊れたところを直す」ためのものです。
「セキュリティ更新だけ入れる」はできるのか
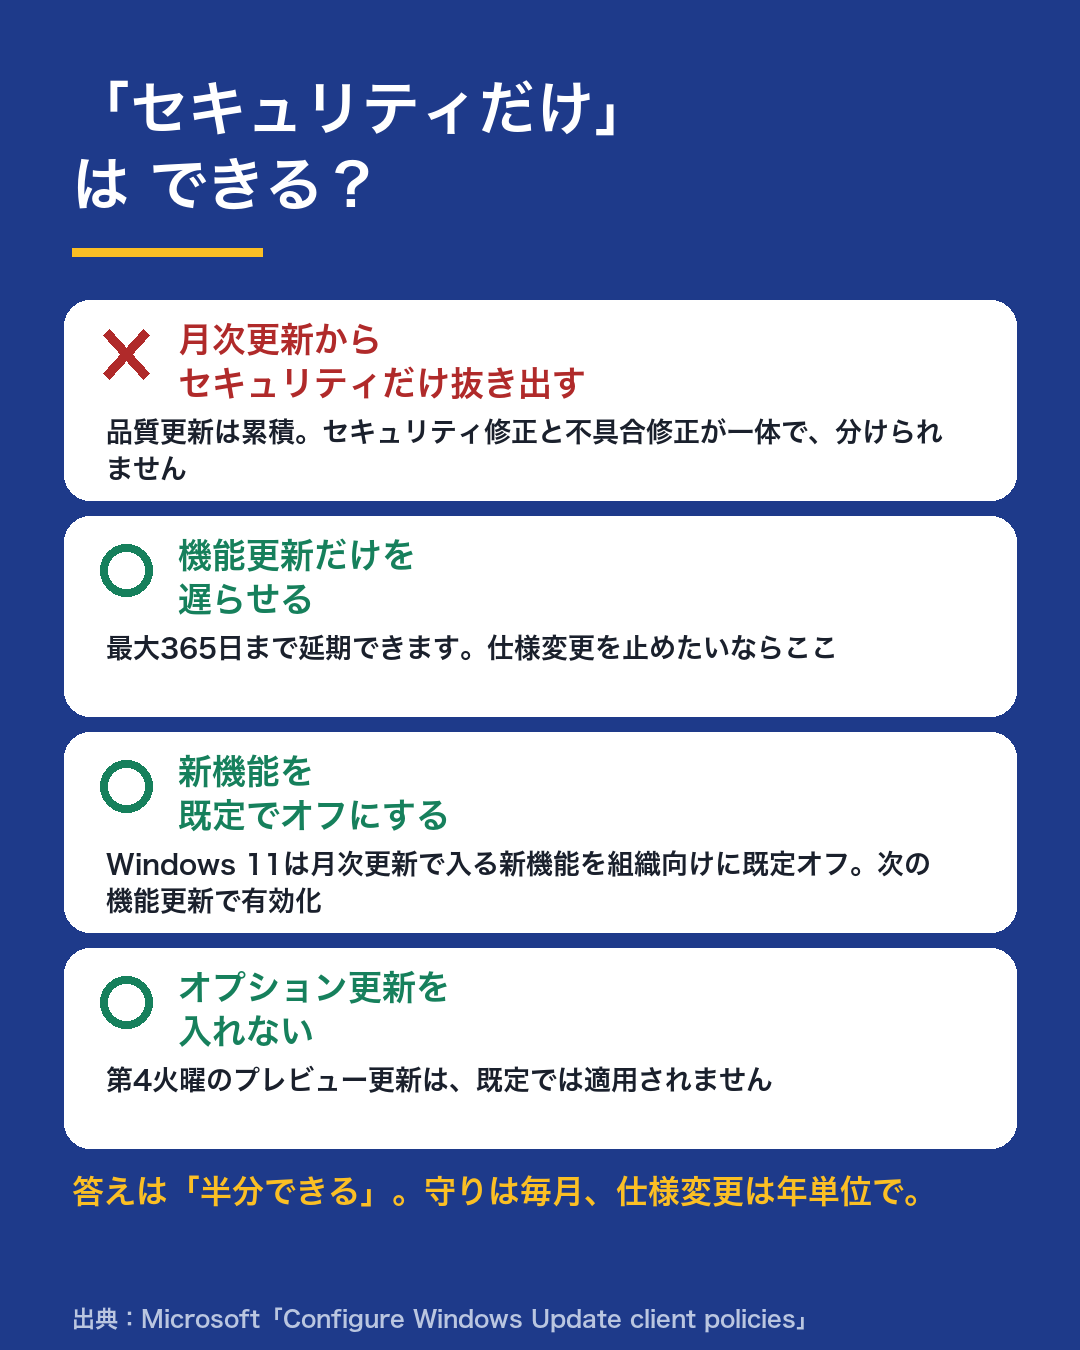
結論から言うと半分できます。分けて見ていきます。
できないこと:Windowsの月次更新から、セキュリティ修正だけを抜き出すことはできません。品質更新は累積で、セキュリティ修正と不具合修正がひとつのパッケージになっているからです。
できること:仕様変更のほう、つまり機能更新を遅らせることはできます。MicrosoftのConfigure Windows Update client policiesによると、機能更新は最大365日まで延期でき、最大35日まで一時停止できます。品質更新も一時停止は最大35日です。
さらにWindows 11には、月次更新に含まれる新機能を組織向けには既定でオフにしておく仕組みがあります(Microsoftはこれを一時的な企業向け機能制御と呼んでいます)。オフにされた機能は、次の年次の機能更新で有効になります。組織が準備できるまで待てるように設計されているわけです。
加えて、第4火曜に出るオプション更新(非セキュリティのプレビュー)は、既定では適用されません。
どうすればいいの?
この2本立てにするのが答えです🐳
医療機器やATMのように、そもそも仕様を動かせない特殊な機器向けにはLTSCという選択肢もあります。機能の追加が2〜3年に1回で、サポートは10年。ただしMicrosoft自身が「特殊な機器向け」と書いているので、普通の業務用パソコンに広げるものではありません。
それでも当てられない機器がある場合
検証に時間がかかる、ベンダーの許可が下りない。現実にはあります。その場合でも「放置」にはしない方法があります。警察庁の資料が挙げている対策から、更新以外のものを拾うとこうなります。
- 多要素認証を入れる。認証がID・パスワードだけの組織が約4割という数字が出ています
- 異動などで使わなくなったIDは削除する
- オフラインを含むバックアップを取る。暗号化されても戻せる状態にしておく
- 被害調査に必要なログを取得しておく
- サイバー攻撃を想定したBCPを作る。事故対応マニュアルが未作成の組織が41.2%という数字もあります
更新できない機器は、少なくとも外から直接触れない場所に置く。これは順番の問題で、更新の代わりにはなりませんが、時間を稼ぐことはできます。
家庭のパソコン・スマホはどうする
家庭に業務システムとの相性問題はありません。だから話は単純です。
- 自動更新のままにしておく。止める理由がありません
- 再起動を求められたら、その日のうちに済ませる。再起動して初めて有効になる修正があります
- Wi-Fiルーターなどネットワーク機器も忘れない。ここが放置されがちです
- サポートが終わった機械は、使い続けない
まとめ
- 侵入経路の8割はVPNとリモートデスクトップ
- VPN機器の半数以上がパッチ未適用
- 止めていいのは機能更新のほう
- 品質更新は毎月入れる
「更新すると壊れるかもしれない」と「更新しないと入られるかもしれない」を、同じ天秤に載せる必要はありません。分けられるようになっているからです🐳
参考にした情報(出典)
- 警察庁 サイバー攻撃の被害に係る企業・団体を対象としたアンケート調査結果及び対策(令和8年1月)
- Microsoft Quick guide to Windows as a service
- Microsoft Configure Windows Update client policies
- Microsoft Windows 10 のサポート終了
- Microsoft Windows 11 の仕様、機能、コンピューターの要件
- IPA 安心相談窓口
関連記事:アカウントが乗っ取られたら最初の10分にやること/スマホのアプリ権限を5分で見直す/公共のWi-Fiは危ない?/自宅Wi-Fiルーターの設定で見るべき3つ/バックアップの取り方と戻し方
💬 コメント
読み込み中…